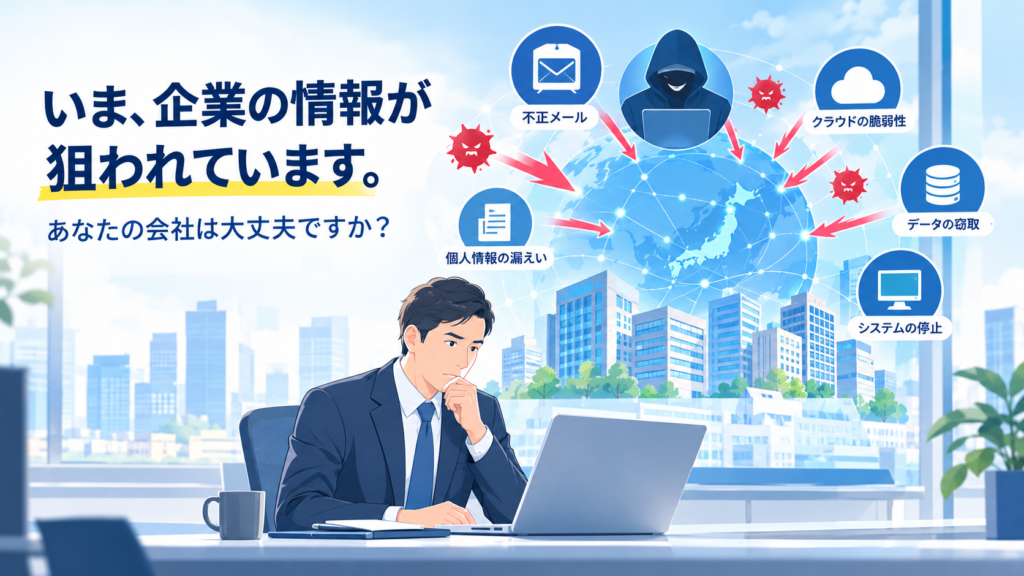
「うちの会社は大企業ではないから、サイバー攻撃の対象にはならないだろう」
そう考えていないでしょうか。
実は現在、企業規模を問わず、国内の組織を狙った不正アクセスや情報漏えいが相次いでいます。
JPCERT/CCは2026年10月8日、2026年9月前後から国内組織における不正アクセスによる個人情報等の漏えい被害が相次いでいるとして、注意喚起を公表しました。一般向けのアプリだけでなく、BIツールや従業員管理システムなど、企業内部で利用するシステムが侵害され、保存されていた情報が漏えいするケースも確認されています。
また、IPA(情報処理推進機構)も、2026年3月に「中小企業の情報セキュリティ対策ガイドライン」を第4.0版へ改訂。ランサムウェアによる被害が情報漏えいだけでなく事業活動の停止にまで拡大していることや、サプライチェーンを介した被害の拡大を踏まえ、中小企業の対策強化を促しています。
サイバー攻撃は、もはや「IT企業だけの問題」でも「大企業だけの問題」でもありません。
すべての企業にとって、経営上の重要なリスクの一つとして考える必要があります。
なぜ、企業が狙われるのでしょうか?
サイバー攻撃というと、「大企業の機密情報を盗む」というイメージがあるかもしれません。
しかし、攻撃者が狙うのは企業規模だけではありません。
企業には、
- 顧客の氏名・住所・電話番号などの個人情報
- 従業員の情報
- 取引先の情報
- 財務情報
- 営業秘密
- 商品・サービスに関する情報
- メールや社内文書
- ID・パスワードなどの認証情報
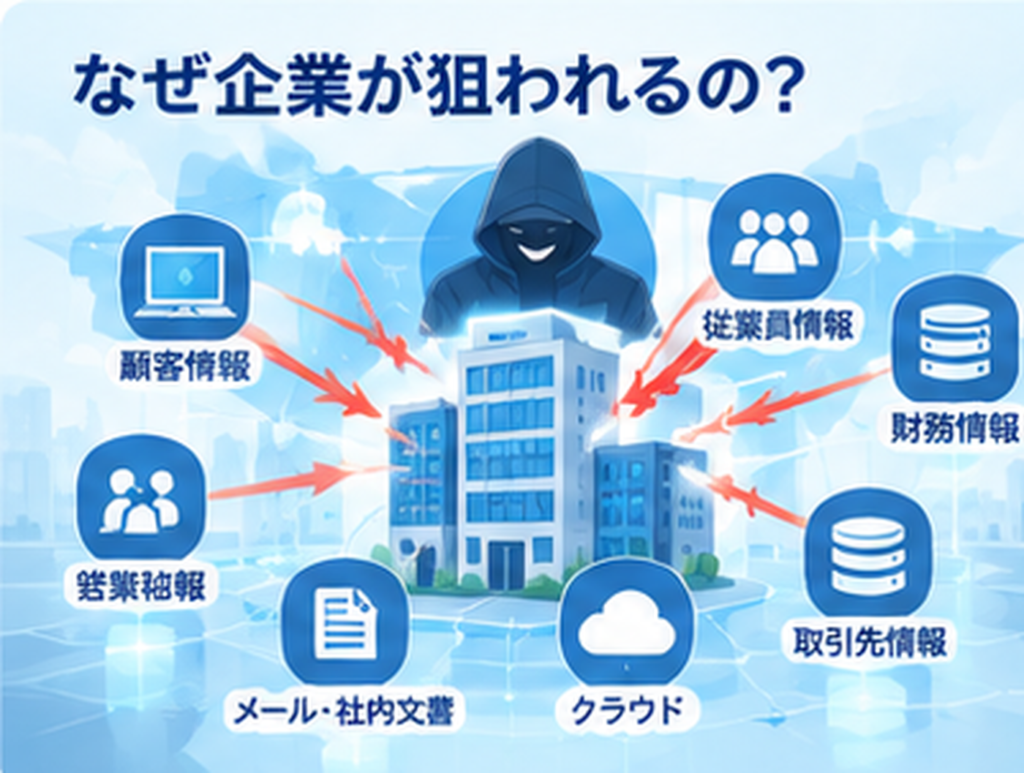
など、多くの価値ある情報が保管されています。
さらに、企業のシステムを停止させれば、「仕事ができない」という状態そのものを人質にして、金銭を要求することも可能です。
つまり、
「盗める情報がある」だけでなく、「止められる業務がある」こと自体が、攻撃者にとって価値になる
ということです。
「うちは狙われない」が危険な理由
特に注意したいのが、「うちの会社は小さいから大丈夫」という考え方です。
中小企業が直接攻撃を受けるだけでなく、大企業などを狙う攻撃の入口として、取引先や委託先が狙われるケースもあります。
IPAも、サプライチェーン全体を通じたサイバー攻撃被害の拡大を指摘しています。
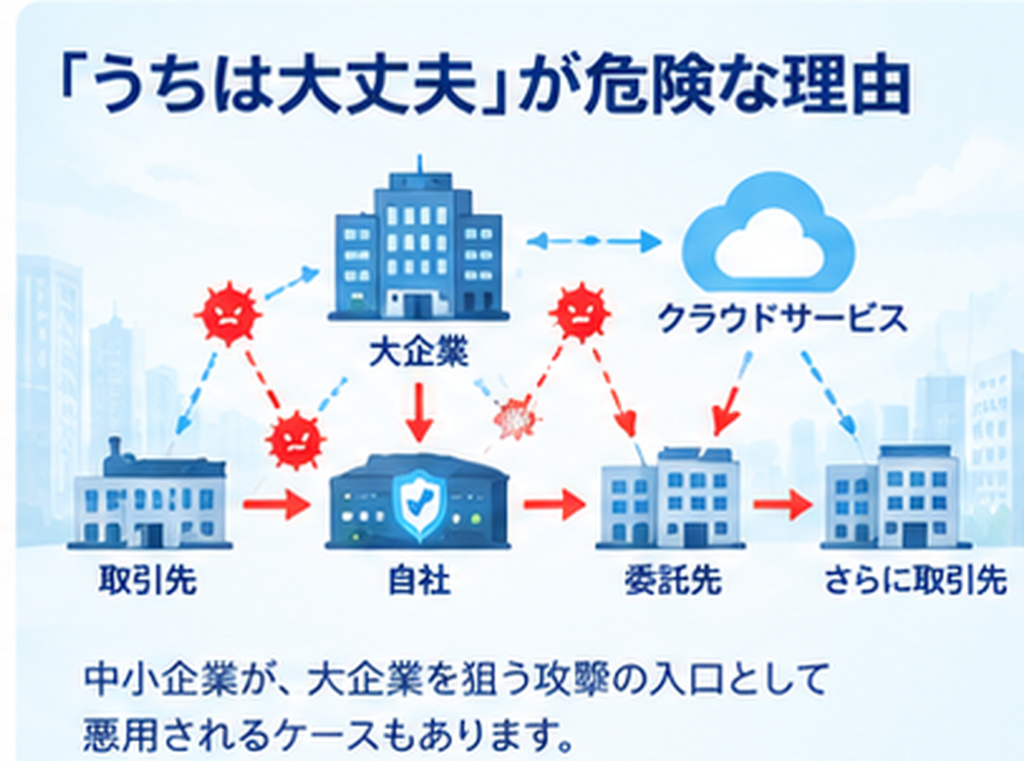
たとえば、
大企業
↓
取引先
↓
その取引先
↓
システム・サービス事業者
という関係の中で、セキュリティ対策が比較的弱い企業が攻撃の足掛かりにされる可能性があります。
そのため、現在のサイバーセキュリティは、「自社だけ守ればよい」という問題ではありません。
情報漏えいが起きると、何が困るのか?
「個人情報が漏れた」というニュースを目にすることは多いと思います。
しかし、企業にとって本当に怖いのは、情報が外部に流出することだけではありません。
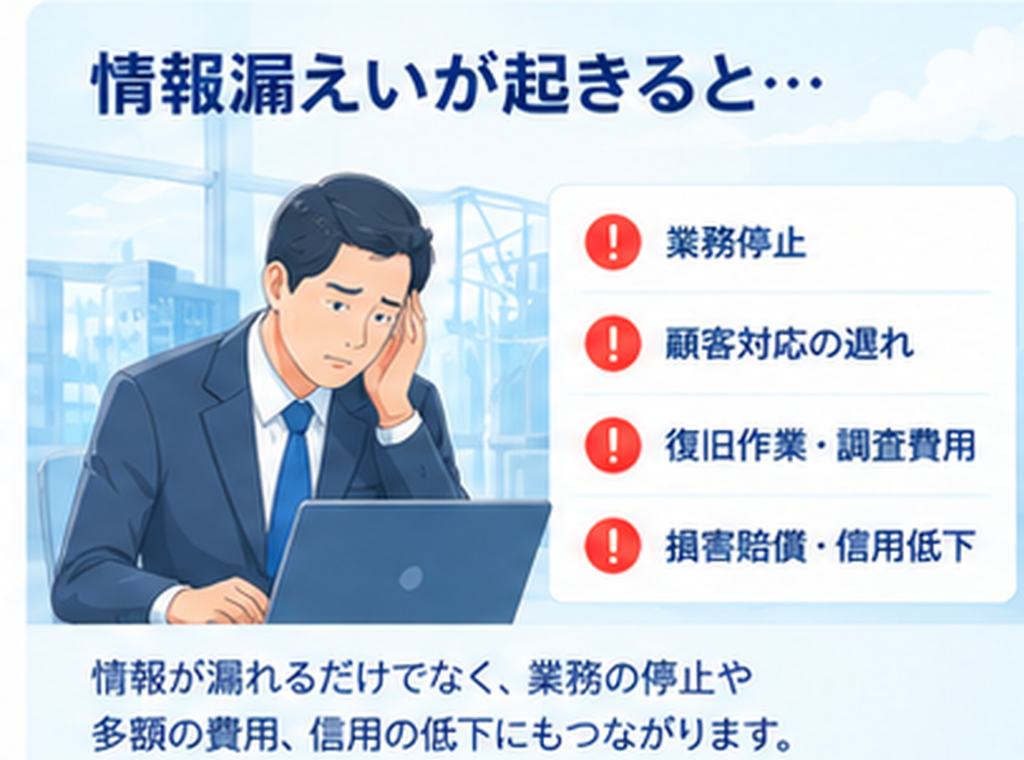
業務そのものが止まる
ランサムウェアなどによって、パソコンやサーバー上のデータが利用できなくなると、
- 顧客対応ができない
- 生産や販売が止まる
- 社内システムが使えない
- メールが使えない
- 請求・受発注業務ができない
など、通常業務そのものに影響が及ぶ可能性があります。
IPAも、近年のランサムウェア被害について、情報漏えいだけでなく事業活動の停止にまで影響が拡大しているとしています。
復旧にも費用がかかる
事故が発生した場合には、
- 原因調査
- システム復旧
- データ復旧
- セキュリティ専門家への相談
- 弁護士への相談
- 顧客・取引先への対応
- 通知やお詫び
- 再発防止策
など、さまざまな費用が発生する可能性があります。
さらに、事故によって業務が停止すれば、本来得られるはずだった売上や利益が失われることも考えられます。
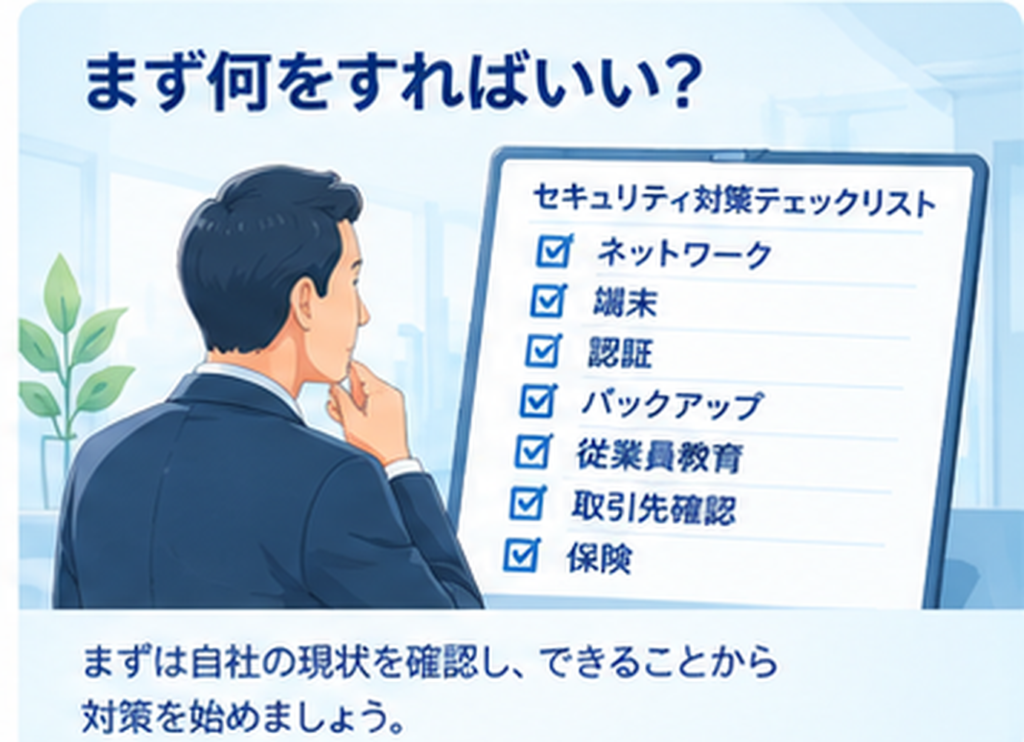
では、企業は何をすればいいのでしょうか?
「セキュリティ対策」と聞くと、専門的で難しいものに感じるかもしれません。
しかし、まずは自社の現状を確認し、できることから一つずつ対策していくことが重要です。
IPAが2026年に改訂した中小企業向けガイドラインでも、バックアップや外部から内部ネットワークへの不要な通信の遮断など、具体的な対策が示されています。
1.ネットワークの入口を守る
社内のパソコンだけでなく、外部から社内ネットワークへ入ってくる入口を守ることも重要です。
その代表的な対策の一つが、
UTM(統合脅威管理)
です。
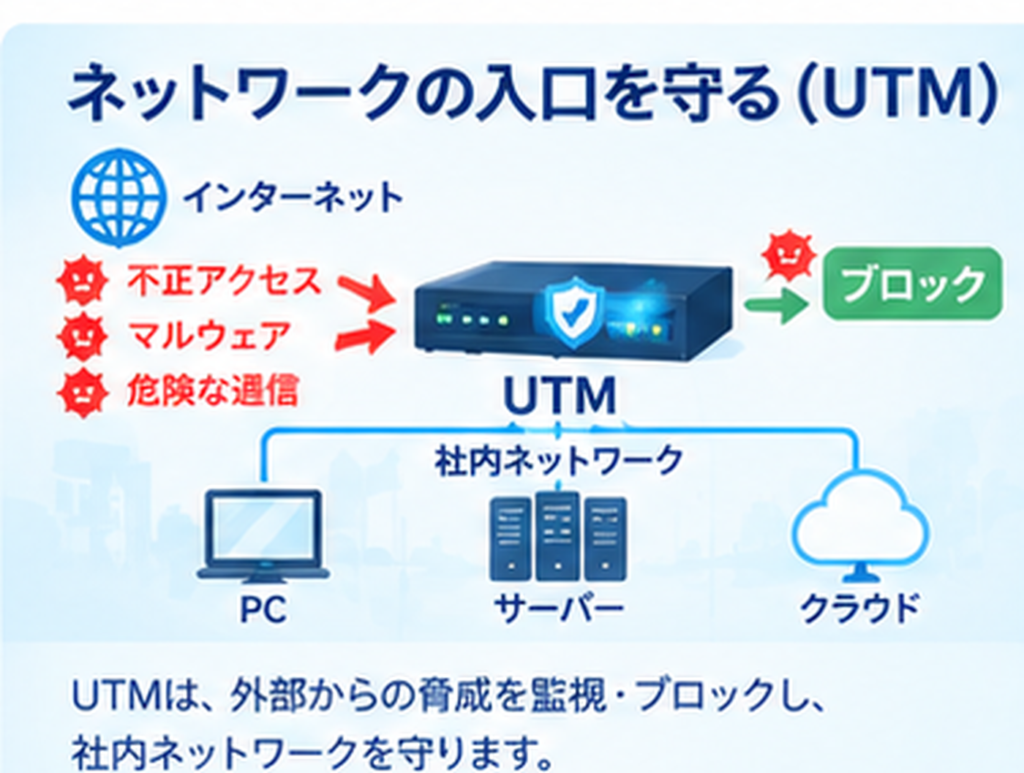
UTMは、ファイアウォールや不正侵入防止、Webフィルタリングなど、複数のセキュリティ機能を組み合わせ、社内ネットワークとインターネットの間を監視・防御する仕組みです。IPAの中小企業向けガイドラインでもUTMが紹介されています。
ただし、UTMを導入すればすべてのサイバー攻撃を防げるわけではありません。
ネットワークの入口を守るUTMと、パソコンやサーバーなどの端末を守るEDR等を組み合わせるなど、複数の対策を重ねることが重要です。IPAの「サイバーセキュリティお助け隊サービス」でも、UTM等によるネットワーク監視とEDR等による端末監視が紹介されています。
2.パソコン・サーバーを最新の状態にする
OSやソフトウェアの脆弱性が、攻撃の入口になることがあります。
そのため、
- OSを最新の状態にする
- ソフトウェアをアップデートする
- ウイルス対策ソフトを適切に運用する
- 必要に応じてEDRを導入する
- 使用していないソフトウェアやサービスを整理する
といった基本的な対策を継続することが大切です。
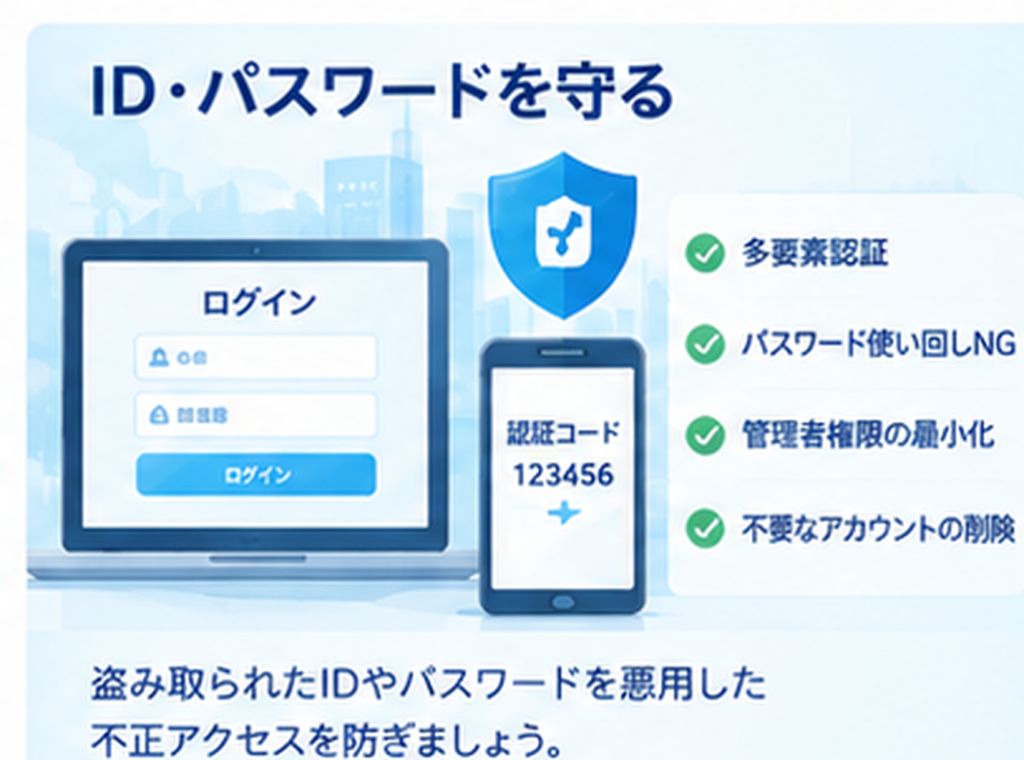
3.ID・パスワードを守る
最近では、システムそのものを攻撃するだけでなく、盗み出したIDやパスワードを使って正規の利用者になりすます手口もあります。
そのため、
- パスワードを使い回さない
- 多要素認証を導入する
- 管理者権限を必要以上に与えない
- 退職者・異動者のアカウントを適切に管理する
- 不要なアカウントを放置しない
といった対策が必要です。
4.重要なデータをバックアップする
万一、ランサムウェアなどによってデータが利用できなくなった場合、バックアップが復旧の重要な手段になります。
ただし、
「バックアップを取っているから安心」
とは限りません。
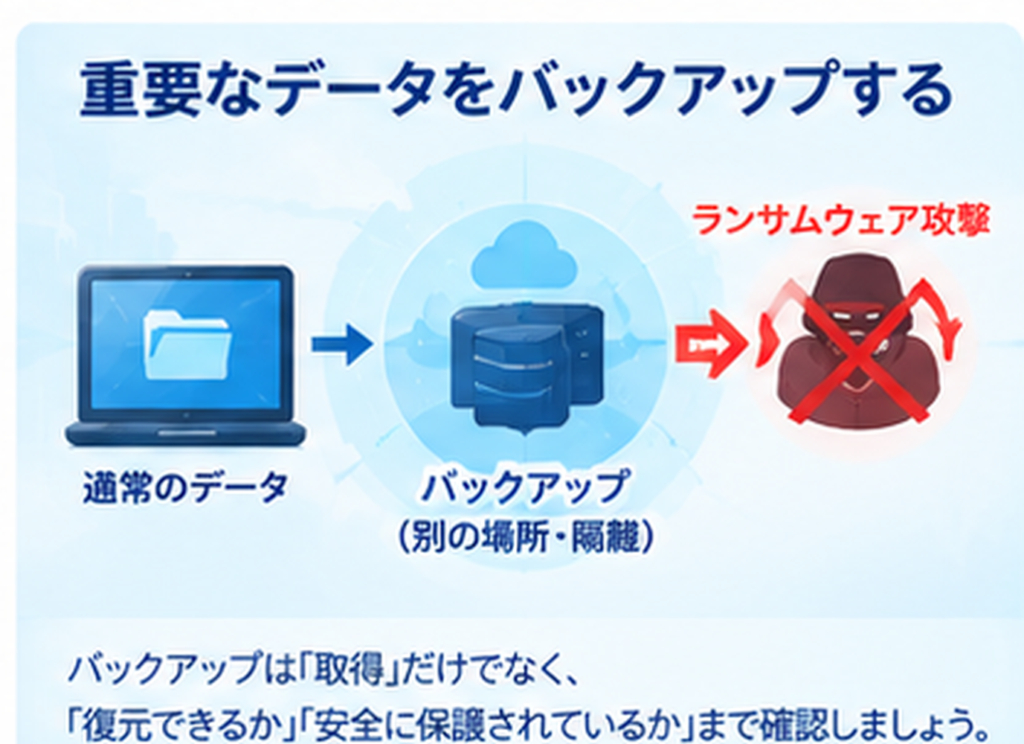
バックアップ先まで攻撃者にアクセスされ、削除・暗号化されてしまえば、復旧できなくなる可能性があります。
重要なデータについては、バックアップの取得だけでなく、バックアップが正常に復元できるか、攻撃から保護されているかまで確認しましょう。
IPAも2026年改訂の中小企業向けガイドラインで、従来の「情報セキュリティ5か条」に「バックアップを取ろう」を加え、6か条としています。
5.従業員への教育を行う
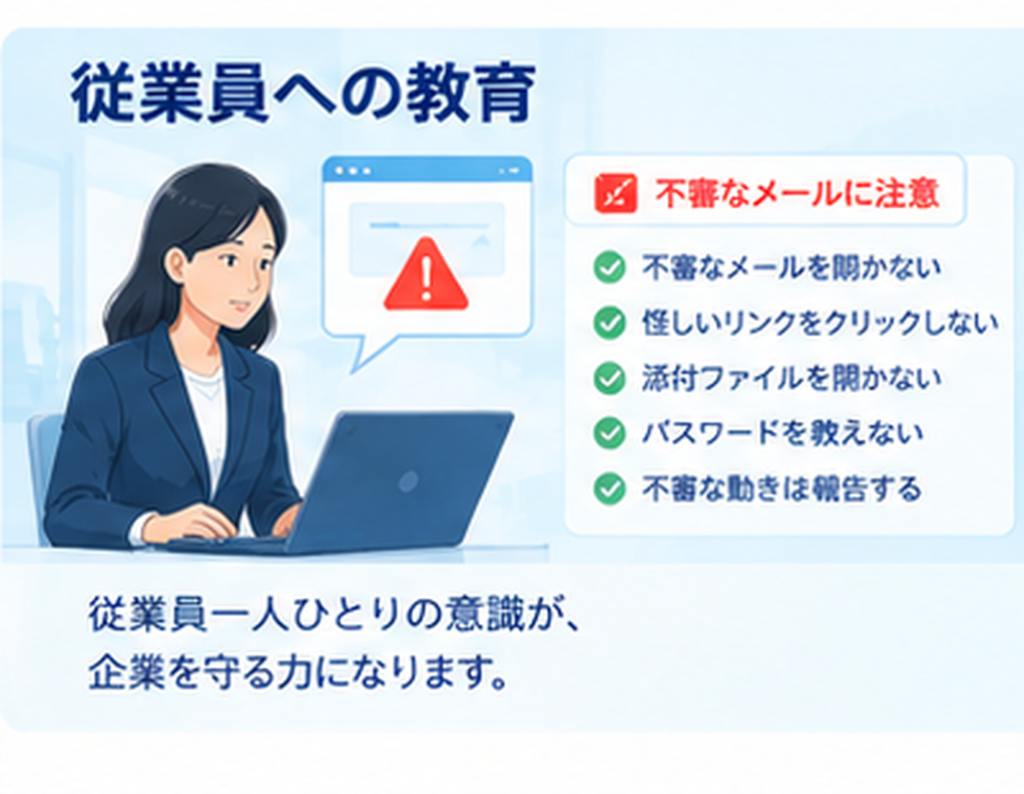
どれだけ高度なシステムを導入しても、従業員が偽のメールやWebサイトに誘導され、IDやパスワードを入力してしまえば、攻撃につながる可能性があります。
日頃から、
- 不審なメールを開かない
- 怪しいリンクをクリックしない
- 添付ファイルを不用意に開かない
- パスワードを他人に教えない
- 不審な動きがあればすぐに報告する
といった基本的なルールを共有しておきましょう。
6.取引先や委託先も確認する
自社ではしっかり対策していても、取引先や委託先などを経由して情報が漏えいする可能性があります。
特に、
「誰に、どのような情報を預けているのか」
を把握しておくことが重要です。
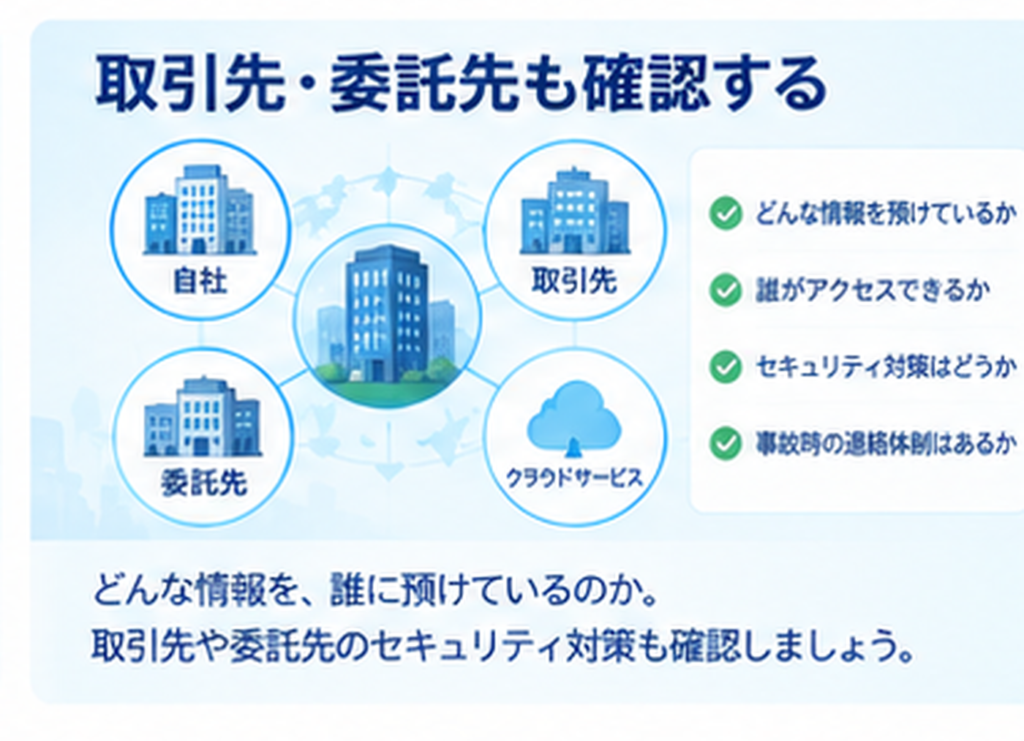
クラウドサービスや外部システムを利用している場合も、
- どんな情報を保存しているか
- 誰がアクセスできるか
- セキュリティ対策はどうなっているか
- 事故が発生した場合の連絡体制はどうなっているか
などを確認しておきましょう。
それでも、サイバーリスクをゼロにはできません
ここまでご紹介したような対策は、サイバー攻撃のリスクを低減するために非常に重要です。
しかし、
「対策をしたから、事故は絶対に起こらない」
とは言えません。
攻撃手法は変化し続けていますし、企業が利用するシステムやクラウドサービスも増えています。
だからこそ重要なのが、
「事故を防ぐ」ことと「事故が起きた場合に備える」ことを分けて考える
ということです。
サイバーリスクへの備えを、今一度見直してみませんか?
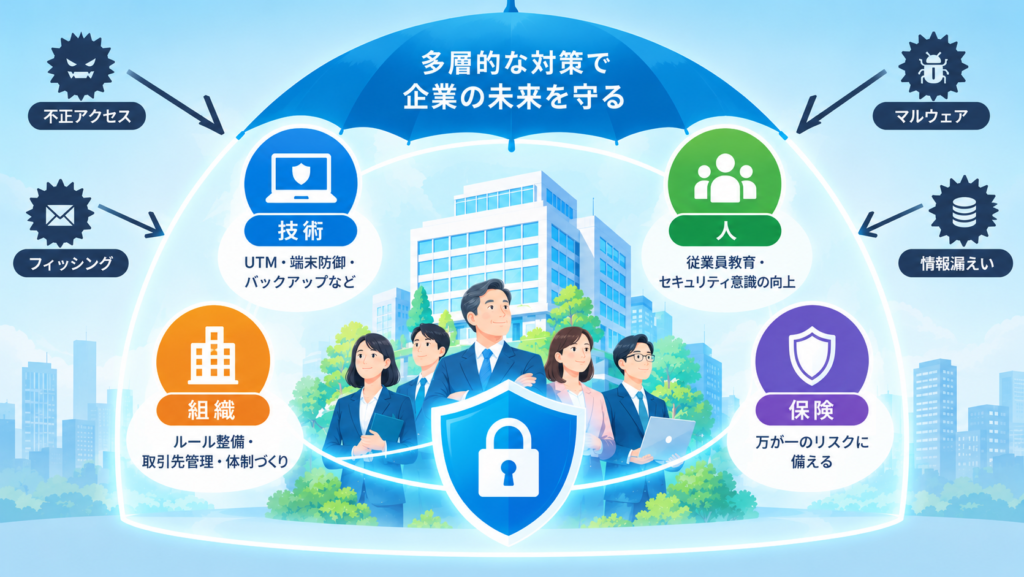
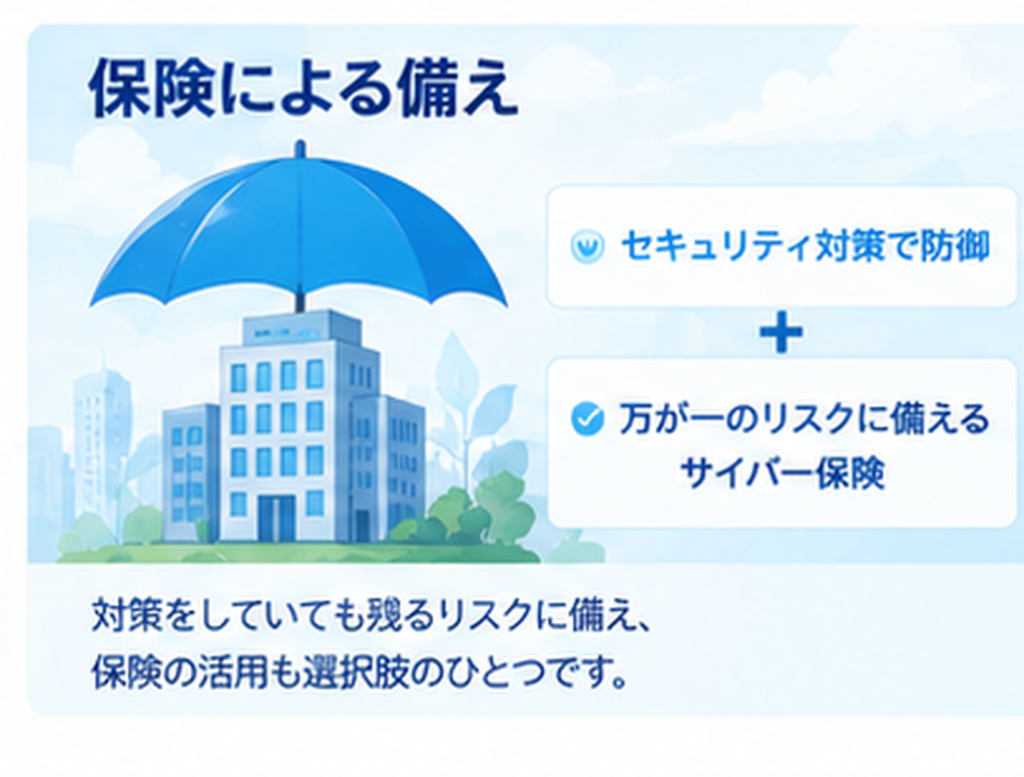
サイバー攻撃への備えは、UTMやEDRなどのセキュリティ機器を導入することだけではありません。
技術的な対策
+
従業員教育・社内ルール
+
バックアップ・事業継続対策
+
事故発生時の対応体制
+
保険によるリスクへの備え
というように、複数の対策を組み合わせることが重要です。
万一、情報漏えいやシステム障害などの事故が発生した場合、原因調査や復旧、顧客対応、損害賠償など、企業に大きな負担が発生する可能性があります。
こうした**「対策をしていても残るリスク」**については、サイバー保険などによるリスク移転を検討することも選択肢の一つです。
まずは、自社の状況をチェックしてみましょう
以下の項目で、いくつ「はい」と答えられるでしょうか?
- UTMなどでネットワークの入口を保護している
- パソコン・サーバーのOSやソフトウェアを最新にしている
- ウイルス対策ソフトやEDRを適切に導入・運用している
- 多要素認証を導入している
- パスワードを使い回していない
- 重要なデータを定期的にバックアップしている
- バックアップから実際に復元できることを確認している
- 従業員にセキュリティ教育を行っている
- 取引先・委託先のセキュリティ対策を確認している
- サイバー事故が発生した場合の社内連絡・対応手順を決めている
- サイバー事故によって発生する費用や損害について、保険を含めて検討している
一つでも「よく分からない」という項目があれば、それが対策を見直すきっかけになります。
まとめ
サイバー攻撃は、もはや「いつか大企業で起きるかもしれない話」ではありません。
現在は、企業規模を問わず、情報やシステムを狙った攻撃が発生しています。
だからこそ、
- 侵入されにくくする
- 侵入されても被害を広げない
- 重要なデータを復旧できるようにする
- 事故が起きたときの対応を決めておく
- それでも残る経済的なリスクに備える
という多層的な考え方が大切です。
「何から始めればいいか分からない」という場合には、まず現在のセキュリティ環境を整理するところから始めてみてはいかがでしょうか。